‘Onze cyberweerbaarheid lijdt onder te veel vanzelfsprekendheid’
Cyberweerbaarheid staat in Nederland hoger op de agenda dan ooit. Met de nieuwe Cyberbeveiligingswet (Cbw) is een belangrijke stap in de goede richting gezet. Toch is dat volgens Frank Groenewegen en Henrick Bos van Deloitte pas het begin. Bestuurders krijgen volgens hen soms een te geruststellend beeld voorgeschoteld van de kwetsbaarheid van hun organisatie. De echte risico’s blijven onzichtbaar en de regie op onze digitale veiligheid is te versnipperd. De interessante vraag is dan ook niet óf we in beweging zijn, maar wat de volgende stap is.
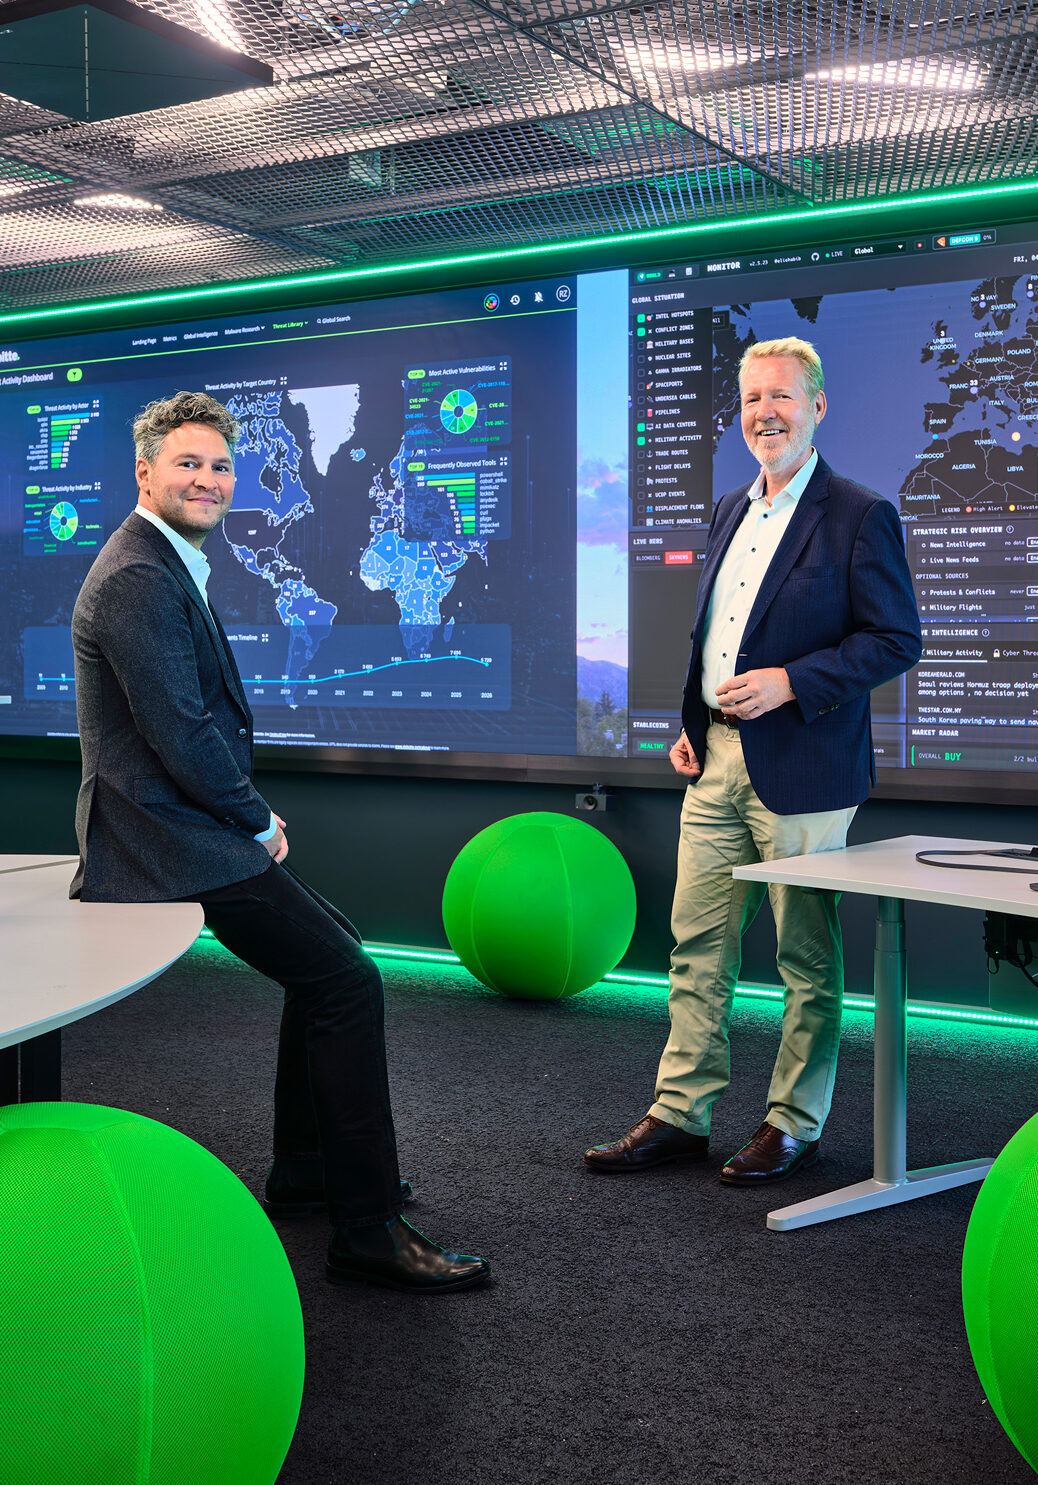
Frank Groenewegen is partner Cyber Risk bij Deloitte en heeft ruim 25 jaar ervaring in cybersecurity. Vanuit een technische achtergrond adviseert hij organisaties bij grote cyberaanvallen. Defensie en politie behoren tot zijn grootste klanten, voor wie hij onder meer cyberdreigingen vertaalt naar concrete maatregelen. Henrick Bos werkte 43 jaar bij Defensie, waarvan de laatste twaalf jaar bij de Militaire Inlichtingen- en Veiligheidsdienst. Sinds kort is hij director Cyber Risk bij Deloitte, waar hij bestuurders adviseert over digitale dreigingen en cyberrisico’s. De bestuursverantwoordelijkheid voor cybersecurity is inmiddels wettelijk geregeld. Maar daarmee is volgens Groenewegen en Bos nog niet gezegd dat bestuurders ook een realistischer beeld hebben van de kwetsbaarheid van hun organisatie.
Weerbaarheid betekent niet dat er nooit iets misgaat. Het houdt in dat je binnen acceptabele tijd weer op de been bent
Bestuurders in het bedrijfsleven zijn onder de Cyberbeveiligingswet persoonlijk aansprakelijk voor cyberrisico’s. Is de mindset in Nederlandse boardrooms al mee veranderd?
Bos: ‘We zetten met deze wetgeving in ieder geval een grote stap. Eindelijk liggen bepaalde veiligheidsniveaus wettelijk vast en dat geeft duidelijke kaders. De belangrijkste stap nu is om die wetgeving ook werkend en samenwerkend te maken.’
Groenewegen: ‘Simpel gezegd: ja, de aansprakelijkheid onder wetten als de Cbw zorgt voor een noodzakelijke versnelling bij bestuurders. Ik zou echter liever zien dat bestuurders versnellen vanuit intrinsieke motivatie dan vanuit een wet. Maar veel bedrijven komen pas in beweging nadat er iets is misgegaan. Is er ergens een grote hack geweest? Dan bellen bedrijven ons massaal op met de vraag of dat bij hen ook kan gebeuren. Meestal is het antwoord daarop “ja”, maar de urgentie die vervolgens ontstaat, zakt daarna ook snel weer weg. Het probleem is dat er vaak veel ruimte zit tussen de papieren werkelijkheid en de praktijk. Tegenwoordig moet je risicogestuurd werken, maar zelfs dan moet je in de praktijk onafhankelijk blijven toetsen of het klopt. Veel bestuurders weten niet goed hoe ze hierop moeten sturen: welke vragen moeten ze stellen, waarop moeten ze doorvragen? Daardoor vallen ze al snel terug op de vertrouwde aanpak met groene vinkjes, terwijl die niet meer voldoet.’
Waar worstelen bedrijven het meeste mee?
Groenewegen: ‘Goed risicomanagement. Dus in de praktijk oefenen met een incident, kijken wat er naar boven komt en de resultaten op een begrijpelijke manier presenteren. Dus geen technisch rapport waar een bestuurder niets van begrijpt, maar heel concreet: als we dit en dit niet doen, loopt ons bedrijf dat en dat risico en is dit de impact. Compliance is niet hetzelfde als weerbaar zijn en weerbaarheid betekent niet dat er nooit iets misgaat. Het houdt in dat je binnen acceptabele tijd weer op de been bent. Daarom laten wij bedrijven altijd op drie dingen letten: heb je je eigen zaken op orde, oefen je hoe je reageert, en ken je je eigen rol en afhankelijkheden in de keten waar je onderdeel van bent?’
Wie heeft in Nederland de regie over cyberweerbaarheid?
Groenewegen: ‘We hebben met elkaar bepaald dat de politie het geweldsmonopolie heeft en dat geeft bepaalde verwachtingen: dat zij onze veiligheid zo goed mogelijk beschermen en de rechtsorde handhaven. Maar hoe zit dat met cybersecurity: wie heeft daar de regie, de middelen, de doorzettingsmacht? Dat weten we in Nederland niet, het is te versnipperd.’
Bos: ‘We zitten in een soort start-upfase, terwijl we allang een volwassen, professioneel geleide organisatie hadden moeten zijn. Alle partijen hebben nog hun eigen beeld van wie welke taak heeft, terwijl we vooral zouden moeten bepalen wie het stelsel coördineert. Maar regie gaat voor mij niet alleen over wie de baas is. Het gaat er ook om dat je partijen bij elkaar brengt, kennis deelt en ervoor zorgt dat publieke en private partijen samen kunnen innoveren. Ik denk dat het House of Cyber daar het huisadres van wordt: een initiatief van de Rijksoverheid waar publieke en private partijen, zoals het Nationaal Cyber Security Centrum, samen onder één dak zitten.’
Groenewegen: ‘Kijk naar de Deltacommissaris. Die is er gekomen omdat we na de
Watersnoodramp met elkaar besloten dat waterveiligheid niet meer vrijblijvend mocht zijn. Nu laat ik in het midden of dat in de vorm van een commissaris moet, maar het illustreert dat er een duidelijke keuze is gemaakt.’
IT- en securityspecialisten zijn vaak bang om “een onvoldoende” voor cybersecurity de boardroom in te brengen, zeker wanneer er al fors is geïnvesteerd
Deloitte richtte samen met meer dan 25 andere organisaties de Nationale Coalitie Weerbaarheid en Veiligheid op, die de weerbaarheid van Nederland wil vergroten door publiek-private samenwerking. Met die “Kopgroep” reisden jullie onlangs naar Polen. Wat zagen jullie daar dat in Nederland nog ontbreekt?
Groenewegen: ‘We gingen naar Polen omdat de dreiging daar simpelweg dichterbij is door de oorlog in het naburige Oekraïne. We spraken er onder meer met het ministerie van Digitale Zaken, het Poolse Cybercommando en de mensen achter de kritieke infrastructuur. Wat me het meest bijbleef, is dat veiligheid daar geen thema is waarop links en rechts elkaar beconcurreren, maar dat iedereen het erover eens is dat het moet gebeuren.’
Bos: ‘Het doet denken aan Oekraïne na de Russische annexatie van de Krim in 2014. Ook daar werd digitale weerbaarheid vanuit een acute dreiging in korte tijd veel centraler georganiseerd, met een publiek-private samenwerking die volledig anders was vormgegeven dan wij gewend zijn. Die urgentie zie je in Polen ook.’
Groenewegen: ‘In Polen vliegen er ’s nachts helikopters over de steden die aan het oefenen zijn zonder dat iemand daar wakker van ligt. Eind augustus was er in Rotterdam een Defensie-oefening die om 06.00 uur ’s ochtends begon, met Chinooks en Apaches vlak boven de stad. Op sociale media reageerden mensen verontwaardigd waarom ze hiervoor uit hun bed getrild werden. Maar als je alleen onder ideale omstandigheden oefent, weet je bij een echt incident nog steeds niet hoe je moet reageren. Dat verschil met Polen zegt iets: bij ons is veiligheid nog te vanzelfsprekend, terwijl veiligheid juist vraagt om ongemak te accepteren.’
Een oefening moet meer zijn dan een sessie met alleen het bestuur of alleen IT: je hebt de hele organisatie en keten nodig
Hoe krijg je Nederlandse bestuurders dan scherp op hun kwetsbaarheid?
Bos: ‘IT- en securityspecialisten zijn vaak bang om “een onvoldoende” voor cybersecurity de boardroom in te brengen, zeker wanneer er al fors is geïnvesteerd. Het risico wordt dan al snel oranje in plaats van rood, en het bestuur leest dat oranje dan vervolgens weer dichter bij groen.’
Groenewegen: ‘Wat op de werkvloer een dikke onvoldoende is, wordt daardoor onderweg naar de boardroom al snel een voldoende. Niet omdat mensen bewust een verkeerd beeld geven, maar omdat niemand met slecht nieuws wil aankomen. Daar zit voor bestuurders een groot risico: als slecht nieuws onderweg wordt afgezwakt, neem je besluiten op basis van een werkelijkheid die niet klopt. Een goede oefening dwingt je om dat gat te dichten. Ik kom bestuurders tegen die denken dat ze met één druk op de knop het bedrijf van het internet kunnen loskoppelen, terwijl ik in diezelfde organisatie techneuten spreek die zeggen dat dat allang niet meer kan omdat alles te versnipperd over de cloud is georganiseerd. Dat is precies het soort verschil dat je vóór een incident wilt ontdekken, niet erna. Daarom moet een oefening ook meer zijn dan een sessie met alleen het bestuur of alleen IT: je hebt de hele organisatie nodig, inclusief de mensen die de dagelijkse operatie draaien, anders praat je langs elkaar heen zonder dat iemand het doorheeft.’
Bos: ‘En dat gaat allang niet meer om je eigen organisatie alleen, want bijna geen enkel bedrijf heeft alles nog in eigen huis. Je moet dus ook met je ketenpartners oefenen en vooraf in kaart brengen waar je afhankelijkheden precies zitten. Tijdens een echt incident is het daarvoor te laat.’
Kun je hier een voorbeeld van geven uit het bedrijfsleven?
Groenewegen: ‘Zeker. Tijdens een inhoudelijke test bij een grote internationale retailer, met meer dan duizend winkels, bleken de kassasystemen volledig afhankelijk van één applicatie van één IT-dienstverlener. Als die applicatie zou uitvallen, konden de winkels niets meer verkopen. Op papier zat de kwetsbaarheid dus niet bij de retailer zelf, maar door te testen kwam deze afhankelijkheid naar boven. De vraag is dan: hoe snel kun je overstappen naar een andere leverancier en weer operationeel zijn? Het zijn dit soort vragen die je tijdens een oefening wilt beantwoorden, vóórdat je ze tijdens een incident krijgt voorgeschoteld. Want als je goed bent voorbereid, kun je sneller en beter reageren en blijft de impact van een incident kleiner. Dat is niet alleen belangrijk voor jezelf, maar ook voor je klanten. Uiteindelijk heeft cyberweerbaarheid ook gewoon een zakelijk belang: je wilt na een incident zo snel mogelijk weer door.’
Dit voorbeeld laat zien hoe afhankelijk een organisatie kan zijn van andere partijen. Wat betekent dat voor de weerbaarheid van Nederland als geheel?
Groenewegen: ‘Dat je niet meer kunt zeggen dit is mijn probleem en dit los ik zelf op. Vrijwel iedere organisatie is onderdeel van een keten en die ketens raken elkaar. Daarom is samenwerking zo belangrijk. Je hebt bedrijven, overheden, kennisinstellingen en andere partijen nodig die informatie delen, van elkaar leren en samen oplossingen ontwikkelen. En daar zit voor mij ook de volgende stap. We moeten niet wachten tot een incident ons dwingt om samen te werken. De vraag is hoe we die samenwerking vooraf zo organiseren dat we informatie delen, samen oefenen en sneller kunnen handelen als het wel misgaat.’
Hoe ziet een cyberweerbaar Nederland erover vijf jaar dan uit?
Groenewegen: ‘Ik ben optimistisch dat het House of Cyber er echt gaat komen, ergens in 2028, en dat er dan een veel bredere opvatting is over wie welke taak heeft. Tegelijk ben ik bang dat er eerst een groot incident nodig is om dat tempo te forceren én om die centrale regie van de grond te krijgen, met de juiste middelen en doorzettingsmacht.’
Bos: ‘Dat is dus evolutie versus revolutie. In Nederland gaat er steeds lucht in de ballon, maar loopt die ballon ook snel weer leeg: door een incident komt cyberweerbaarheid even hoog op de agenda, maar vervolgens zakt het gevoel voor urgentie weer weg. Landen als Polen durven wél in één keer grote, snelle stappen te zetten. Op de Koninklijke Militaire Academie leerden we ooit: als het gaat om beschermen wat ons lief is, is een besluit op basis van de informatie die je hebt beter dan blijven wachten op zekerheid. Dat principe geldt ook hier.’
Groenewegen: ‘In Polen is cybersecurity een topprioriteit die rechtstreeks op de tafel van de premier ligt. In Nederland is centrale regie op digitale veiligheid nog altijd een discussiepunt. Maar dat gezegd hebbende, het is niet alleen een kwestie van wachten op landelijke regie. Het vergt ook leiderschap in de boardroom zelf: geef de mensen in je organisatie de ruimte om een eerlijk verhaal te vertellen, ook als dat verhaal ongemakkelijk is.’
Deloitte en cyberweerbaarheid
Een cyberincident kun je niet altijd voorkomen. Wel kun je je erop voorbereiden en zorgen dat je weet wat je moet doen als het gebeurt. Deloitte helpt organisaties hun cyberrisico’s en kwetsbaarheden in kaart te brengen en hun weerbaarheid in de praktijk te testen. Van securitymonitoring en de implementatie van de Cyberbeveiligingswet tot boardroomtrainingen, crisisoefeningen en incident response tijdens een cyberaanval: onze experts helpen bestuur en operatie om onder druk de juiste keuzes te maken en snel te herstellen.